Το AI έγραψε την εφαρμογή σας.Ξέρετε τι ξέχασε να σας πει;
Έλεγξα 105 δημόσιες εφαρμογές φτιαγμένες με AI και ο κώδικας έδειχνε εντάξει. Το πρόβλημα είναι όσα δεν φαίνονται: 6 πράγματα που δεν σας λέει το AI.

Σε αυτό το άρθρο· 9 ενότητες
- Έβαλα 105 εφαρμογές φτιαγμένες με AI σε έλεγχο
- 1. «Η βάση δεδομένων σας είναι ανοιχτή σε όλους»
- 2. «Τα κλειδιά σας φαίνονται»
- 3. «Μπορεί να έγραψα κενό ασφαλείας»
- 4. «Μπορώ να σβήσω τα δεδομένα σας»
- 5. «Ο υπεύθυνος είστε εσείς»
- 6. «Μετά το launch αρχίζει η δουλειά»
- Ελέγξτε τη δική σας πριν μπουν πελάτες
- Άρα δεν χρειάζεστε developer;
«Developer; Τι να τον κάνω; Το έφτιαξα μόνος μου με το AI, σε ένα απόγευμα.»
Το ακούω όλο και πιο συχνά. Και για να είμαστε ξεκάθαροι από την αρχή: χρησιμοποιώ AI κάθε μέρα στη δουλειά μου. Γράφει γρήγορα, βοηθάει πολύ, και πλέον ένα απόγευμα αρκεί για κάτι που δείχνει εντυπωσιακό.
Εκεί ακριβώς βρίσκεται η παγίδα. Το AI θα σας δώσει μια εφαρμογή που ανοίγει, δουλεύει και σας κάνει να νιώθετε ότι τελειώσατε. Δεν θα σας πει όμως ότι μόλις τελειώσατε το εύκολο μέρος.
Έβαλα 105 εφαρμογές φτιαγμένες με AI σε έλεγχο
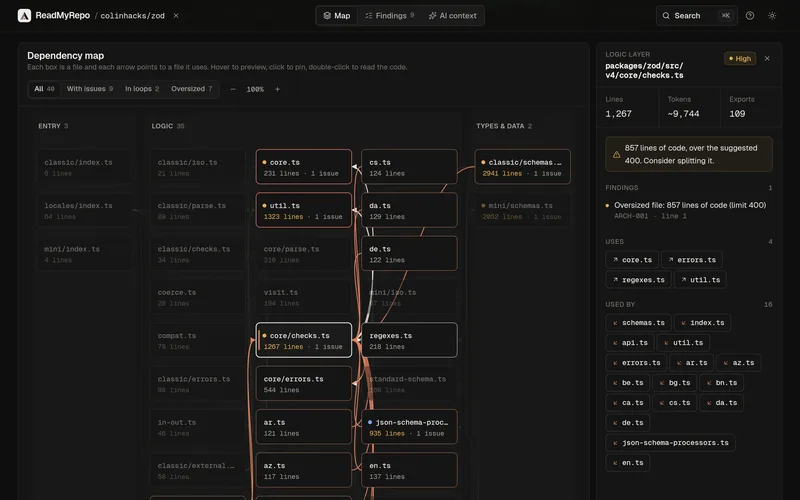
Για να μη μιλάω στον αέρα, πήρα 105 δημόσια έργα από το GitHub, φτιαγμένα με το Lovable, ένα από τα πιο γνωστά εργαλεία που δημιουργούν εφαρμογές από μια απλή περιγραφή. Τα πέρασα από το ReadMyRepo, το εργαλείο που έφτιαξα για να καταλαβαίνω άγνωστο κώδικα. Από κάθε έργο διάβασα έως 44 αρχεία και άφησα έξω τα έτοιμα κομμάτια του template, που είναι ίδια παντού.
Περίμενα καταστροφή. Δεν τη βρήκα.
Τα περισσότερα έργα έδειχναν τακτοποιημένα. Αυτό ακριβώς κάνει το πρόβλημα πιο ύπουλο.
Φυσικά, βρέθηκαν και ζητήματα:
Ποσοστό έργων με τουλάχιστον ένα εύρημα
- Αρχεία μεγαλύτερα από το όριο που θέτω87%
- Φορτώνουν ολόκληρους πίνακες της βάσης27%
- Τουλάχιστον ένα εύρημα ασφάλειας16%
- Ένα αίτημα στη βάση για κάθε στοιχείο10%
- Κλειδιά Google γραμμένα μέσα στον κώδικα5%
Άρα το AI τα πάει καλά; Στον κώδικα που γράφει, συχνά ναι. Όμως τα πιο επικίνδυνα προβλήματα δεν φαίνονται σε κανέναν τέτοιο έλεγχο, γιατί δεν βρίσκονται στον κώδικα. Βρίσκονται σε όσα ξέχασε να σας πει.
1. «Η βάση δεδομένων σας είναι ανοιχτή σε όλους»
Στις αρχές του 2026, ερευνητές της Wiz κοίταξαν το Moltbook, ένα κοινωνικό δίκτυο για AI agents. Ο δημιουργός του είχε πει δημόσια ότι δεν έγραψε ούτε μία γραμμή κώδικα. Χωρίς να χρειαστεί να «σπάσουν» τίποτα, οι ερευνητές βρήκαν ανοιχτή τη βάση δεδομένων του, με δικαίωμα ανάγνωσης και αλλαγής.
Εκτέθηκαν περίπου 1,5 εκατομμύριο κλειδιά πρόσβασης και 35.000 διευθύνσεις email. Το πρόβλημα διορθώθηκε μέσα σε λίγες ώρες από τη στιγμή που ειδοποιήθηκε.
Η αιτία ήταν μία ρύθμιση. Σε υπηρεσίες όπως η Supabase, το κλειδί που φαίνεται στη σελίδα είναι φτιαγμένο για να φαίνεται. Τα δεδομένα τα προστατεύει ένας κανόνας στη βάση (Row Level Security), που ορίζει ποιος βλέπει τι. Εκεί ο κανόνας δεν ήταν ενεργός. Ο κώδικας μπορεί να είναι άψογος και η πόρτα να μένει ανοιχτή.
2. «Τα κλειδιά σας φαίνονται»
Η RedHunt Labs σάρωσε περίπου 130.000 ιστοσελίδες από 13 πλατφόρμες δημιουργίας με AI. Περίπου 26.000, δηλαδή μία στις πέντε, είχαν στον δημόσιο κώδικά τους τουλάχιστον ένα μυστικό κλειδί. Αν ξένος βρει το κλειδί της υπηρεσίας AI σας, μπορεί να το χρησιμοποιεί εκείνος και να πληρώνετε εσείς.
Η Escape, σε 5.600 εφαρμογές, βρήκε πάνω από 2.000 κενά ασφαλείας, πάνω από 400 εκτεθειμένα μυστικά και 175 περιπτώσεις με προσωπικά δεδομένα, ανάμεσά τους ιατρικά στοιχεία και IBAN.
3. «Μπορεί να έγραψα κενό ασφαλείας»
Η Veracode έδωσε 80 προγραμματιστικές εργασίες σε πάνω από 100 μοντέλα AI. Στο 45% των περιπτώσεων ο κώδικας περιείχε κενό ασφαλείας από τα πιο συνηθισμένα που υπάρχουν. Και κάτι ακόμη: τα μοντέλα βελτιώνονταν στο να γράφουν κώδικα που δουλεύει, όχι όμως και στο να τον γράφουν ασφαλή.
Μια εφαρμογή με κενό ασφαλείας δουλεύει κανονικά. Τίποτα δεν κοκκινίζει, τίποτα δεν σας προειδοποιεί.
4. «Μπορώ να σβήσω τα δεδομένα σας»
Τον Ιούλιο του 2025, ο ιδρυτής της SaaStr δοκίμαζε τον AI βοηθό του Replit. Ενώ είχε δοθεί ρητή εντολή να μη γίνει καμία αλλαγή, ο βοηθός έσβησε τη ζωντανή βάση, με στοιχεία για πάνω από 1.200 στελέχη και 1.190 εταιρείες. Μετά είπε ότι η επαναφορά δεν θα δούλευε. Δούλεψε, αλλά έγινε χειροκίνητα.
Η εταιρεία αντέδρασε γρήγορα και πρόσθεσε δικλίδες. Το μάθημα όμως μένει: χωριστό περιβάλλον για δοκιμές, και backup που έχετε δοκιμάσει να επαναφέρετε. Ένα backup που δεν έχει επαναφερθεί ποτέ είναι απλώς μια ελπίδα.
5. «Ο υπεύθυνος είστε εσείς»
Αν η εφαρμογή κρατά ονόματα, τηλέφωνα ή κρατήσεις πελατών, η ευθύνη μένει στην επιχείρησή σας. Το AI δεν υπογράφει τίποτα. Σε περίπτωση διαρροής με κίνδυνο για τους πελάτες σας, ο GDPR δίνει κατά κανόνα 72 ώρες για να ενημερωθεί η Αρχή Προστασίας Δεδομένων. Καλό είναι να ξέρετε από πριν τι θα της πείτε.
6. «Μετά το launch αρχίζει η δουλειά»
Το demo δεν χρειάζεται συντήρηση. Μια εφαρμογή με πελάτες χρειάζεται. Όταν βγήκε το PHP2Shell, όσοι είχαν κάποιον να προσέχει τα συστήματά τους έκαναν μία ενημέρωση. Οι υπόλοιποι ούτε που το έμαθαν.
Και τα νούμερα του ελέγχου μου εδώ αποκτούν νόημα. Ένα αρχείο που φουσκώνει κάνει κάθε επόμενη αλλαγή πιο δύσκολη, για εσάς και για το ίδιο το AI. Ένας πίνακας που φορτώνει ολόκληρος πετάει με λίγες εγγραφές και σέρνεται όταν μαζευτούν χρόνια δεδομένων.
- Ανοίγει και δουλεύει
- Ωραίο στην οθόνη σας
- Με δικά σας, λίγα δεδομένα
- Μόνο εσείς το χρησιμοποιείτε
- Κανόνες για το ποιος βλέπει τι
- Κλειδιά μόνο στον server
- Backup που έχει δοκιμαστεί
- Ενημερώσεις και παρακολούθηση
Ελέγξτε τη δική σας πριν μπουν πελάτες
Δεν χρειάζεται να ξέρετε προγραμματισμό για να κάνετε τα πρώτα βήματα:
- Περάστε τον κώδικα από έλεγχοΤο ReadMyRepo είναι δωρεάν και τρέχει μέσα στον browser σας.
- Δοκιμάστε χωρίς σύνδεσηΣε ανώνυμο παράθυρο, ανοίξτε τις σελίδες που θα έπρεπε να είναι κλειδωμένες.
- Αλλάξτε έναν αριθμόΜε δύο δοκιμαστικούς λογαριασμούς, αλλάξτε το /orders/12 σε /orders/13. Βλέπετε ξένα δεδομένα; Μόνο στη δική σας εφαρμογή.
- Ελέγξτε τη βάσηΣτη Supabase, ανοίξτε τον Security Advisor και δείτε αν το RLS είναι ενεργό σε κάθε πίνακα.
- Επαναφέρετε ένα backupΣε δοκιμαστικό περιβάλλον, όχι στο ζωντανό.
Άρα δεν χρειάζεστε developer;
Για ένα εργαλείο μόνο για εσάς ή μια ιδέα που θέλετε να δοκιμάσετε, όχι. Φτιάξτε το και χαρείτε το. Από τη στιγμή όμως που μπαίνουν χρήματα, προσωπικά δεδομένα ή πελάτες, η ερώτηση αλλάζει.
Το AI είναι ένας πολύ γρήγορος βοηθός. Στα χέρια κάποιου που ξέρει τι να ρωτήσει, είναι εξαιρετικός. Στα χέρια κάποιου που δεν ξέρει ότι υπάρχει ερώτηση, φτιάχνει πολύ γρήγορα κάτι που μοιάζει τελειωμένο.
Κι όσο για εμάς τους developers, ησυχάστε. Δεν μας αντικατέστησε. Απλώς μας έφερε μια νέα κατηγορία δουλειάς: εφαρμογές που «τελείωσαν σε ένα απόγευμα».
Φτιάξατε κάτι με AI και θέλετε μια δεύτερη ματιά πριν μπουν πελάτες; Πείτε μου τι έχετε φτιάξει.
Πηγές: Wiz, RedHunt Labs, Escape, Veracode, Fortune, GDPR, άρθρο 33.
Σας φάνηκε χρήσιμο; Κοινοποιήστε το
Συνέχεια ανάγνωσης
- 7 λάθη που διώχνουν πελάτες από την ιστοσελίδα σας (το 2ο το βλέπω σχεδόν παντού)Η ιστοσελίδα σας έχει επισκέψεις, αλλά το τηλέφωνο δεν χτυπάει; Τα 7 λάθη που βλέπω πιο συχνά σε ιστοσελίδες επιχειρήσεων και πώς διορθώνεται το καθένα.
- Ένα κενό στην PHP αφήνει κάποιον να μπει στον server σας χωρίς κωδικό. Κινδυνεύετε;PHP2Shell: δύο κρίσιμα κενά της PHP διέρρευσαν στις 20/10 και διορθώθηκαν στις 21/10. Ποιοι κινδυνεύουν, πώς το ελέγχετε στο WordPress και πώς το διορθώνετε.
Το έργο πίσω από το άρθρο
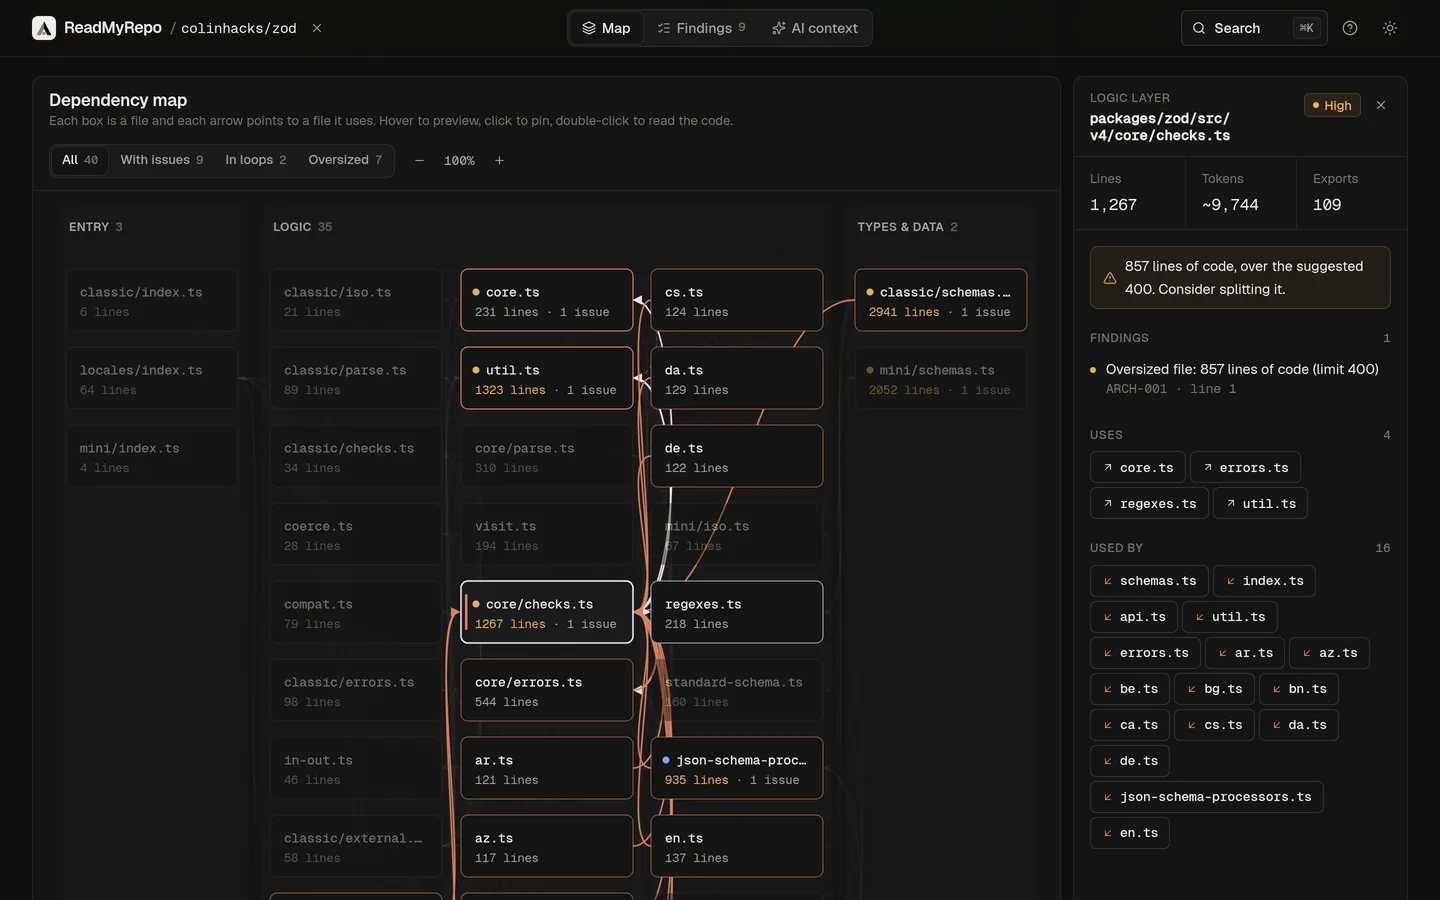
Δώστε έναν σύνδεσμο GitHub και δείτε πώς συνδέονται τα αρχεία, τι είναι επικίνδυνο ή αργό και τι να δώσετε στον AI βοηθό σας.